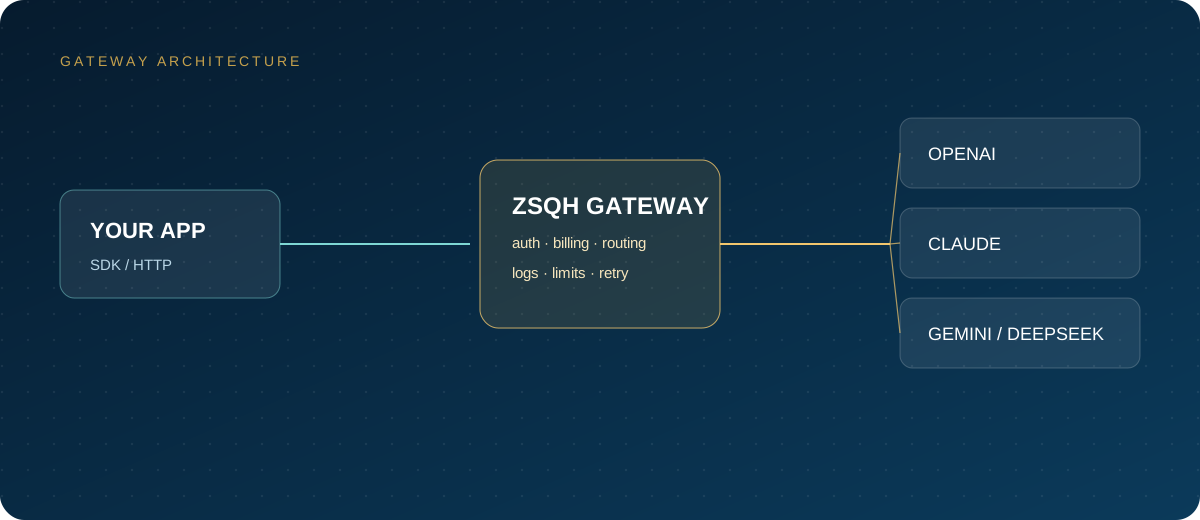
El término «proxy de API LLM» se usa a menudo para dos cosas distintas: técnicamente, una puerta de enlace o proxy inverso; comercialmente, un agente o revendedor. Las preocupaciones son diferentes, pero ambas vuelven al cumplimiento, la facturación y la fiabilidad.
Este artículo explica, desde la perspectiva de un usuario empresarial, cómo evaluar, contratar y probar.
Nota: Este artículo no constituye asesoramiento legal. Consulta a tu equipo legal y de cumplimiento para requisitos concretos y atiende a las condiciones de cada proveedor.
1. Distingue tres roles
| Rol | Qué hace | Qué confirmar |
|---|---|---|
| Puerta de enlace API | Entrada unificada, autenticación, facturación, enrutamiento | Capacidad técnica, fiabilidad |
| Agente/revendedor | Revende cuota upstream de modelos | Autorización upstream, contrato, factura |
| Proxy autohospedado | Despliegas tú la puerta de enlace | Servidores, canales upstream, operaciones |
Que compres «servicio técnico» o «cuota de modelos» determina el contrato y el límite de responsabilidad. Un proveedor de puerta de enlace responde de la capa de acceso; un revendedor responde además de la legitimidad de la cuota que vende.
2. Qué revisar en materia de cumplimiento
- Autorización upstream: ¿el proveedor tiene derecho a revender o actuar como agente de estos modelos?
- Términos del servicio: ¿permiten tu caso de uso, como atención al cliente, generación de contenido o agentes?
- Datos: ¿se almacenan las peticiones y respuestas? ¿Durante cuánto tiempo? ¿Se usan para entrenamiento?
- Transferencia transfronteriza: ¿los datos salen del país y eso cumple los requisitos de tu sector?
- Seguridad del contenido: ¿hay mecanismos de revisión y filtrado?
- Facturas y contratos: ¿puedes pagar desde una cuenta de empresa, recibir factura y firmar un acuerdo de tratamiento de datos?
En la compra empresarial, no dejes que lo «barato» pase por encima del cumplimiento. Cuando algo sale mal, la responsabilidad puede ser tuya.
3. Qué revisar en la facturación
- Precios de entrada, salida y tokens en caché.
- Si hay multiplicadores, gasto mínimo o precios por tramos.
- Si se facturan las peticiones fallidas y reintentadas.
- Normas de reembolso.
- Cómo se anuncian los cambios de precio.
Coste mensual =
  tokens de entrada × precio de entrada
+ tokens de salida × precio de salida
+ coste de reintentos y fallos
+ recargo por contexto largo o multimodal
No te fíes de los precios unitarios anunciados. Lanza peticiones reales y concilia la factura. Un proveedor con una tarifa inicial baja pero límites de peticiones agresivos puede costar más cuando se incluyen reintentos y tiempo de ingeniería.
4. Cómo probar la fiabilidad
- Peticiones estándar y en streaming.
- Llamada a herramientas y salida estructurada.
- 5, 10 y 20 peticiones concurrentes.
- Contexto largo.
- Códigos de error 401/404/429/5xx.
- Tasa de éxito y P95 durante 3–7 días consecutivos.
- Si existen canales de respaldo durante los incidentes.
Prueba con tu propio conjunto de prompts, no con un «hola mundo» genérico. Los fallos que importan en producción suelen implicar entradas largas, llamadas a herramientas y picos de tráfico.
5. Qué debe constar en el contrato
- Alcance del servicio, lista de modelos y SLA.
- Método de facturación y notificación de cambios de precio.
- Conservación, eliminación y uso de datos para entrenamiento.
- Notificación de incidentes de seguridad y compensación.
- Condiciones de reembolso, terminación y migración.
- Tipo de factura y periodicidad.
Si un proveedor no puede poner estos puntos por escrito, trátalo como una señal de riesgo y no como un detalle administrativo.
6. Riesgos habituales
- Autorización upstream poco clara; el servicio puede cortarse en cualquier momento.
- Precios bajos pero límites de peticiones severos, que encarecen los reintentos.
- Condiciones de datos vagas y exposición en materia de cumplimiento.
- Sin facturas ni contratos, la empresa no puede contabilizar el gasto.
- El fallo de un único canal interrumpe el negocio.
- Gestión de claves laxa y abuso interno.
7. Cómo reducir el riesgo
- Mantén un canal principal y otro de respaldo.
- Una clave por persona, con límites por proyecto.
- Conserva los registros de uso y las facturas.
- Prepara un plan de degradación para las cargas críticas.
- Revisa periódicamente las condiciones del proveedor.
- No entregues todos los datos a un único proveedor.
Estas medidas añaden algo de trabajo operativo, pero son mucho más baratas que reconstruir la confianza tras una caída o un incidente de datos.
Preguntas frecuentes
¿Es legal un proxy de API?
Depende de la autorización upstream, los términos del servicio y la normativa local. Las empresas deben realizar una revisión de cumplimiento antes de usarlo.
¿Cuál es la diferencia entre un proxy y una puerta de enlace?
La puerta de enlace es la capa técnica; el agente o revendedor es la capa comercial. Muchos proveedores hacen ambas cosas.
¿Se usarán mis datos para entrenamiento?
Depende de las condiciones del proveedor. Obtén confirmación por escrito; no des por sentado que la respuesta es «no».
¿Puedo montar mi propio proxy?
Sí, pero necesitas servidores, canales upstream, operaciones y capacidad de cumplimiento. Consulta la guía de One API y New API.
Siguientes pasos
Si necesitas un punto de entrada accesible desde China continental, con facturación unificada y soporte de facturas, regístrate en ZSQH AI Gateway, prueba con un importe pequeño y después sigue el proceso de compra de tu empresa. Los modelos y los precios están sujetos al precio de los modelos.
Lecturas relacionadas: