Un agente de IA no es un solo modelo. Es un sistema formado por un modelo, herramientas, memoria y orquestación. Cuando las empresas integran una API de agentes, la parte difícil rara vez es el modelo en sí; son los permisos, la estabilidad, el costo y la capacidad de control.
Este artículo ofrece una lista de verificación para la integración empresarial que cubre la arquitectura, los límites que hay que definir antes del lanzamiento y los controles que mantienen a un agente útil en lugar de impredecible.
Nota: los protocolos de agentes y de llamada a herramientas varían según el proveedor. Este artículo usa la llamada a herramientas compatible con OpenAI como ejemplo; consulta la documentación oficial o del sitio para los detalles específicos.
1. Qué contiene una API de agentes
Solicitud del usuario → Orquestador → Inferencia del modelo → Llamada a herramienta → Resultado devuelto → Respuesta final
Capacidades principales:
- Llamada a funciones y herramientas.
- Conversación multiturno y estado.
- Recuperación (RAG).
- Llamadas a APIs externas.
- Tiempos de espera, reintentos y transferencia a una persona.
Una API de agentes es, por tanto, un contrato de orquestación, no solo un endpoint de texto. El modelo decide qué herramienta usar, tu backend ejecuta la función real y el resultado se devuelve al modelo para el siguiente paso. El estado, la memoria y la lista de herramientas disponibles determinan la respuesta final, y por eso el mismo modelo puede comportarse de forma muy distinta en dos aplicaciones.
2. Define límites antes de integrar
- ¿Qué herramientas puede llamar el agente?
- ¿A qué datos y sistemas puede acceder?
- ¿Qué acciones requieren confirmación humana?
- ¿Cómo se degrada el sistema cuando falla un paso?
- ¿Cuál es el límite de costo?
- ¿Cuánto tiempo se conservan los registros?
Sin límites, un agente se convierte fácilmente en "automatización fuera de control". Escribe las respuestas y revísalas con los responsables de seguridad y de negocio antes de la primera solicitud en producción. Una regla útil es empezar con herramientas de solo lectura, demostrar la precisión y solo después añadir herramientas que modifiquen datos o desencadenen acciones externas.
3. Ejemplo de llamada a herramientas
tools = [{
    "type": "function",
    "function": {
        "name": "get_order_status",
        "description": "Look up order status",
        "parameters": {
            "type": "object",
            "properties": {"order_id": {"type": "string"}},
            "required": ["order_id"],
        },
    },
}]
Cuando el modelo devuelve una llamada a herramienta, tu backend ejecuta la función real y devuelve el resultado al modelo. El modelo nunca accede directamente a la base de datos. Mantén cada herramienta acotada y descriptiva: una función pequeña, bien nombrada y con un esquema claro es más fácil de usar correctamente para el modelo que un endpoint genérico de "ejecutar cualquier consulta".
4. Control de costos
- Limita el número máximo de turnos y de llamadas a herramientas.
- Usa un modelo pequeño para tareas simples.
- Almacena en caché las consultas repetidas.
- Recupera primero y luego arma el contexto largo.
- Fija presupuestos por solicitud y por día.
- Vigila los bucles anómalos en los que el agente llama a la misma herramienta una y otra vez.
Los costos de un agente crecen por repetición más que por una sola solicitud grande. Cada turno reenvía contexto, cada resultado de herramienta añade tokens y un reintento puede repetir ambos. Establece límites duros en el orquestador, no solo en el prompt, y registra el uso de tokens por paso para ver qué etapa es costosa. Para herramientas internas con respuestas estables, una caché puede eliminar una gran parte de las llamadas sin afectar la calidad.
5. Seguridad y permisos
- Concede a las herramientas el mínimo privilegio.
- Exige confirmación para acciones sensibles.
- Nunca pases contraseñas de base de datos ni tokens internos al modelo.
- Valida las entradas de las herramientas para prevenir inyección.
- Registra cada llamada a herramienta: quién, cuándo, argumentos y resultado.
- Protégete contra la inyección de prompts desde contenido externo.
Trata la salida de las herramientas como entrada no confiable. Una página web, un correo o un documento recuperado por el agente puede contener instrucciones que intenten redirigir al modelo. Mantén una lista de herramientas permitidas, valida los argumentos contra un esquema y exige una decisión humana para pagos, borrados, cambios de permisos y cualquier otra acción que no se pueda deshacer.
6. Estabilidad
- Añade reintentos y alternativas para tiempos de espera y fallos de herramientas.
- Cambia a un modelo de respaldo cuando te limiten la tasa.
- Permite que una persona tome el control en flujos críticos.
- Supervisa de extremo a extremo: tasa de éxito, latencia P95, tasa de errores de herramientas y costo.
Una respuesta exitosa del modelo no es lo mismo que una tarea exitosa. Mide si el agente realmente cumplió el objetivo del usuario y separa los errores del modelo de los errores de las herramientas. Cuando una dependencia es lenta, un tiempo de espera claro y una ruta alternativa son mejores que dejar la conversación colgada.
7. Cuándo encajan los agentes
- El proceso es fijo y las herramientas están bien definidas (consulta de pedidos, informes, aprobaciones).
- Existe un mecanismo de reversión o confirmación humana.
- El equipo puede absorber el costo de los errores del modelo y de las herramientas.
- Se pueden cumplir los requisitos de registro y auditoría.
No son adecuados para escenarios de alto riesgo, irreversibles o muy regulados sin revisión humana. Los agentes funcionan mejor cuando el entorno está acotado y el costo de un paso equivocado es bajo.
Preguntas frecuentes
¿Una API de agentes es lo mismo que una API de modelo?
No. Una API de modelo solo gestiona la inferencia. Un agente también necesita herramientas, orquestación, estado y permisos, y esas piezas suelen determinar si el sistema es confiable.
¿Qué modelo debería usar?
Elige según la tarea. Usa un modelo rápido para llamadas a herramientas simples y uno más potente para planificación compleja. Los nombres de modelo y los precios aparecen en la página de precios de modelos.
¿Cómo evito que un agente llame a herramientas al azar?
Usa mínimo privilegio, listas de permitidos, validación de parámetros, confirmación para acciones sensibles y límites de turnos y presupuesto. Además, da a cada herramienta una descripción precisa para que el modelo sepa cuándo no debe usarla.
¿Por qué el costo se descontrola?
Las causas habituales son bucles multiturno, contexto largo, llamadas repetidas a herramientas y reintentos. Añade presupuestos a nivel del orquestador y supervisa el uso por paso.
Próximos pasos
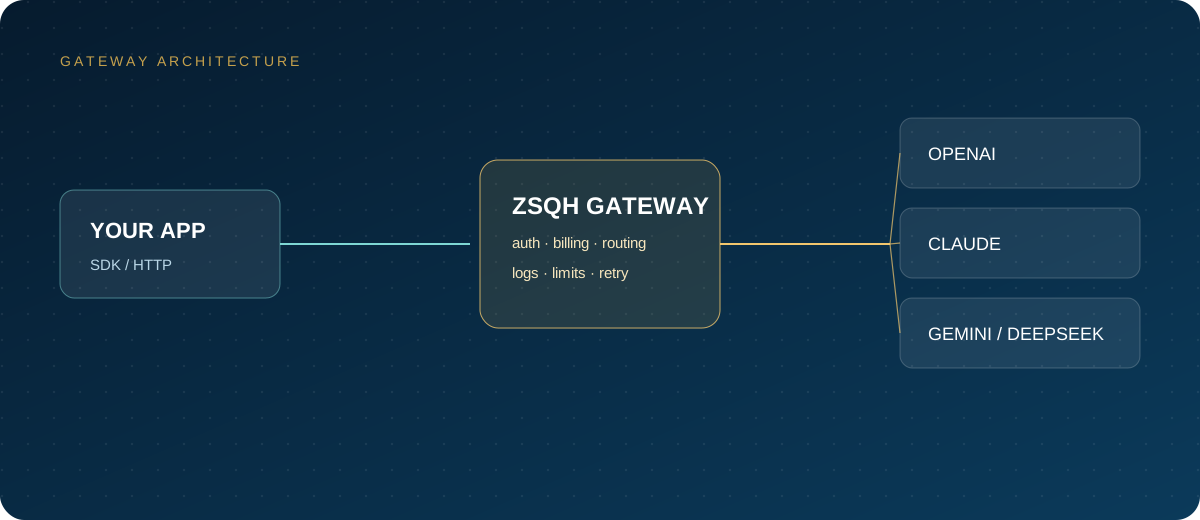
Si necesitas un endpoint unificado de modelos, facturación por uso y registros de actividad, puedes registrarte en ZSQH AI Gateway y empezar una prueba de concepto con un flujo pequeño. Los nombres de modelo y los precios aparecen en la página de precios de modelos.
Lecturas relacionadas: